Open banking Maroc : définition et cadre en 2026
Open banking Maroc expliqué : fonctionnement, modèles UE, Royaume-Uni et Brésil, et cadre de référence attendu par Bank Al-Maghrib d'ici le T1 2027.
L’équipe Sahl · · 20 min de lecture
Mis à jour le
En bref
L'open banking permet à un client d'autoriser un tiers agréé à lire les données de son compte bancaire ou à initier un paiement, via une API standardisée.
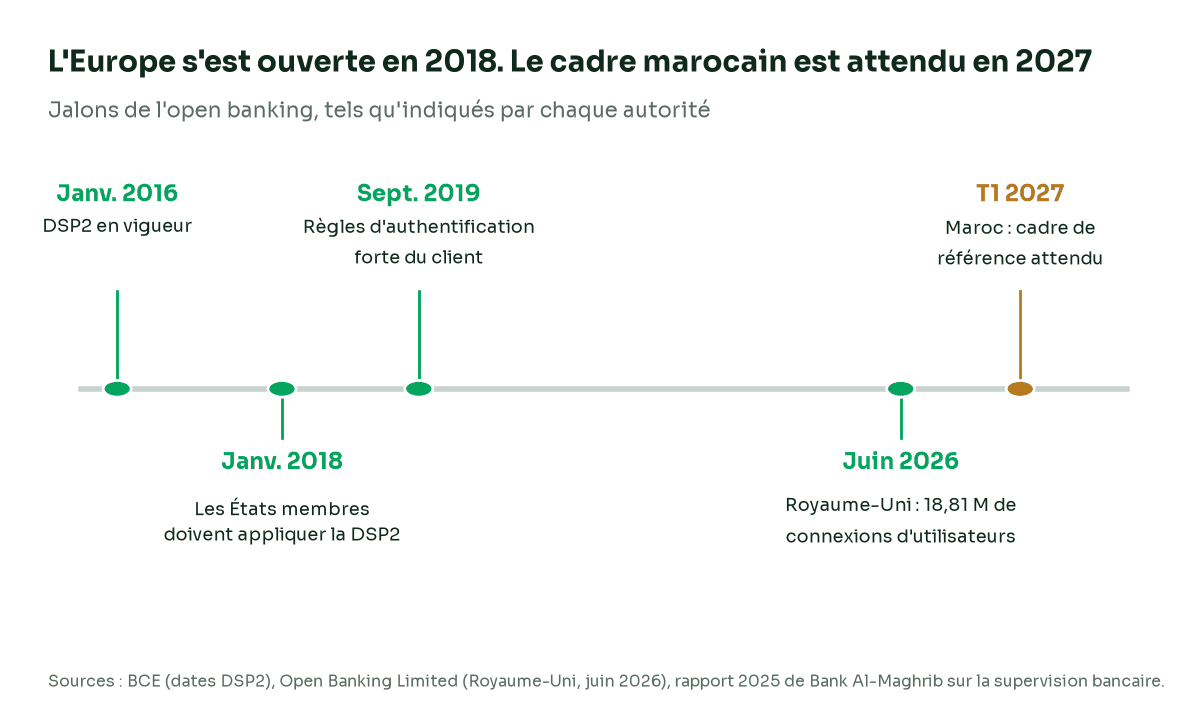
L'Union européenne le pratique depuis 2018, le Royaume-Uni compte 18,81 millions de connexions d'utilisateurs, et le Brésil comme l'Arabie saoudite ont bâti leurs propres versions. Le Maroc n'y est pas : Bank Al-Maghrib indique que le cadre est encore en cours d'élaboration.
Le rapport 2025 sur la supervision bancaire de la banque centrale prévoit que le cadre de référence soit défini d'ici le premier trimestre 2027. C'est un cadre, pas une date de lancement.
Qu'est-ce que l'open banking ?
L'open banking est une règle, pas un produit. Elle impose à votre banque de laisser un tiers utiliser les données de votre compte, avec votre autorisation, via une interface sécurisée appelée API. Aucun mot de passe n'est partagé et aucun écran n'est « aspiré » (screen scraping).
Il y a deux usages.
- Lire des données. Le tiers consulte les soldes et les opérations. Dans le droit de l'UE, c'est un service d'information sur les comptes.
- Initier un paiement. Le tiers déclenche un virement depuis votre compte, sans carte. Dans le droit de l'UE, c'est un service d'initiation de paiement.
Le mot clé est le consentement. Le client décide qui voit quoi et pendant combien de temps, et peut le retirer.
Comment fonctionne une connexion, étape par étape
- Le client choisit un service, par exemple un prêteur, puis sa banque.
- Le service redirige le client vers la page de connexion ou l'application de la banque elle-même. Le service ne voit jamais le mot de passe.
- La banque demande au client d'approuver un périmètre précis : quels comptes, quelles données, pour quelle durée.
- La banque remet au service un jeton (token), c'est-à-dire une clé limitée à ce périmètre et à cette période.
- Le service appelle l'API de la banque avec le jeton et reçoit les données ou envoie l'instruction de paiement.
- Le client peut consulter les autorisations actives dans l'application de sa banque et en annuler une à tout moment.
83 %
Comment l'UE et le Royaume-Uni s'y sont-ils pris ?
Ils l'ont inscrit dans la loi et ont fixé une échéance aux banques.
La deuxième directive européenne sur les services de paiement (DSP2) est entrée en vigueur le 12 janvier 2016. Les États membres devaient l'appliquer au plus tard le 13 janvier 2018, et les normes techniques de sécurité se sont appliquées à partir du 14 septembre 2019, selon la Banque centrale européenne (page en anglais). La directive elle-même, la directive (UE) 2015/2366, crée deux rôles agréés : les prestataires de services d'information sur les comptes et les prestataires de services d'initiation de paiement.
Une directive révisée (DSP3) et un nouveau règlement sur les services de paiement (RSP) ont été proposés.
Le résultat britannique est mesurable. Open Banking Limited a indiqué le 30 juillet 2026 plus d'un milliard de paiements open banking et plus de 100 milliards d'appels d'API depuis le lancement, sur les neuf plus grandes banques. Pour juin 2026, il affiche 40,16 millions de paiements et 18,81 millions de connexions d'utilisateurs. Une connexion est un lien entre un utilisateur et un service, et non une personne unique ; le nombre de personnes est donc inférieur.
1 sur 5
Que la DSP2 exige-t-elle des banques et des tiers ?
Les règles tiennent en quelques articles de la directive (UE) 2015/2366. J'ai lu chacun d'eux dans le texte publié sur EUR-Lex.
- Accès. Les articles 66 et 67 donnent au payeur le droit de recourir à un prestataire d'initiation de paiement, et à l'utilisateur celui de recourir à un prestataire d'information sur les comptes, lorsque le compte est accessible en ligne. La banque doit traiter leurs demandes sans discrimination, sauf raisons objectives, et l'accès ne peut dépendre d'un contrat entre le tiers et la banque (articles 66, paragraphe 5, et 67, paragraphe 4).
- Consentement et usage des données. Un prestataire d'information sur les comptes ne peut agir que sur le consentement explicite de l'utilisateur, ne peut accéder qu'aux comptes désignés et ne peut utiliser les données à d'autres fins que le service demandé (article 67, paragraphe 2). Un prestataire d'initiation de paiement ne peut ni détenir les fonds du payeur ni modifier le montant ou le bénéficiaire (article 66, paragraphe 3).
L'article 98 a chargé l'Autorité bancaire européenne (ABE), en coopération avec la BCE, de rédiger les normes techniques. Elles sont devenues le règlement délégué (UE) 2018/389 de la Commission. Son article 32 impose qu'une interface dédiée offre le même niveau de disponibilité et de performance que l'interface du client, et son article 33 prévoit qu'une indisponibilité non planifiée peut être présumée lorsque cinq demandes consécutives restent sans réponse pendant 30 secondes. Une modification ultérieure, le règlement (UE) 2022/2360, fixe à 180 jours l'intervalle après lequel l'authentification forte du client s'applique de nouveau à l'accès aux informations de compte via un tiers.
Que comptent les chiffres mensuels britanniques de l'open banking ?
Open Banking Limited a été créé comme entité de mise en œuvre en vertu de l'ordonnance de l'autorité de la concurrence, d'après sa propre description. Ses chiffres couvrent le CMA9, que le communiqué de juillet 2026 définit comme les neuf plus grandes banques et sociétés de crédit immobilier de Grande-Bretagne et d'Irlande du Nord, en volume de comptes courants de particuliers et d'entreprises.
Sa page sur la performance des API définit les indicateurs. Les appels d'API réussis sont les requêtes de tiers vers les API des banques qui ont abouti. Les connexions d'utilisateurs sont les connexions totales et nouvelles utilisant l'information sur les comptes ou l'initiation de paiement au cours du mois, et la page précise qu'elles comptent des connexions, non des utilisateurs individuels. La disponibilité non pondérée retient, pour chaque banque et chaque jour, le point d'accès (endpoint) ayant le plus fort temps d'indisponibilité, quel que soit son volume d'appels. La disponibilité pondérée pondère chaque point d'accès par sa part des appels de la journée.
Le communiqué de juillet 2026 donne pour juin 2026 : 2,81 milliards d'appels d'API (en hausse de 4,4 % par rapport à mai, un record), 40,16 millions de paiements, dont 32,43 millions de paiements nationaux uniques (en baisse de 1,2 %) et 7,73 millions de paiements récurrents variables de type « sweeping » (en hausse de 6,7 %), et 18,81 millions de connexions d'utilisateurs (en baisse de 4,2 %). La disponibilité pondérée était de 99,80 %, la disponibilité non pondérée de 99,35 %, et le temps de réponse moyen de 349 millisecondes.
Comment les autres pays se comparent-ils ?
Les modèles diffèrent. L'UE et le Royaume-Uni ont recouru à la loi et aux ordonnances du régulateur. Le Brésil a utilisé une règle de la banque centrale et l'a adossée à son système de paiement instantané. L'Arabie saoudite a d'abord mis en place un bac à sable réglementaire (sandbox).
| Base juridique et régulateur | Statut (7 octobre 2026) | Ampleur | |
|---|---|---|---|
| Union européenne | DSP2, directive (UE) 2015/2366 ; DSP3 et RSP proposés | En vigueur depuis le 13 janvier 2018 ; normes de sécurité à partir du 14 septembre 2019 | Non indiquée dans les sources utilisées |
| Royaume-Uni | Open Banking Limited, créé en vertu de l'ordonnance de l'autorité de la concurrence | Opérationnel ; le communiqué du 30 juillet 2026 indique 18,81 millions de connexions d'utilisateurs (juin 2026) | Plus d'un milliard de paiements, plus de 100 milliards d'appels d'API depuis le lancement |
| Brésil | Résolution conjointe n° 1 du 4 mai 2020, Banque centrale du Brésil et Conseil monétaire national | Open Finance par phases : données propres, données des clients, initiation de paiement via Pix, puis autres produits | Pix : 148 millions d'utilisateurs individuels en 2025, soit environ 86 % des adultes |
| Arabie saoudite | Cadre Open Banking de la SAMA | Le 26 mars 2026, la SAMA a indiqué avoir commencé à agréer des fintechs pour l'open banking après la phase de bac à sable | Non publiée dans la source consultée |
| Maroc | Aucun cadre en vigueur ; Bank Al-Maghrib avec le Groupement Professionnel des Banques du Maroc (GPBM) et la Banque mondiale | Cadre de référence attendu d'ici le T1 2027 | Aucune donnée d'usage publique |
Sources : BCE, EUR-Lex, Open Banking Limited, Banco Central do Brasil (résolution conjointe et rapport de gestion Pix 2023-2025), SAMA, Bank Al-Maghrib. Liens dans la liste en fin d'article.
L'Inde montre ce que donne le partage de données consenti à grande échelle. Son cadre Account Aggregator est un réseau de partage de données, pas un système de paiement, et il est géré selon des règles de la Reserve Bank of India.
252 M+
Qu'a publié le Brésil sur l'Open Finance ?
La règle brésilienne est la résolution conjointe n° 1 du 4 mai 2020, telle que modifiée. J'ai lu le texte consolidé. Son article 6 rend la participation obligatoire pour les établissements des segments 1 et 2 de la classification prudentielle de la banque centrale, et facultative pour les autres.
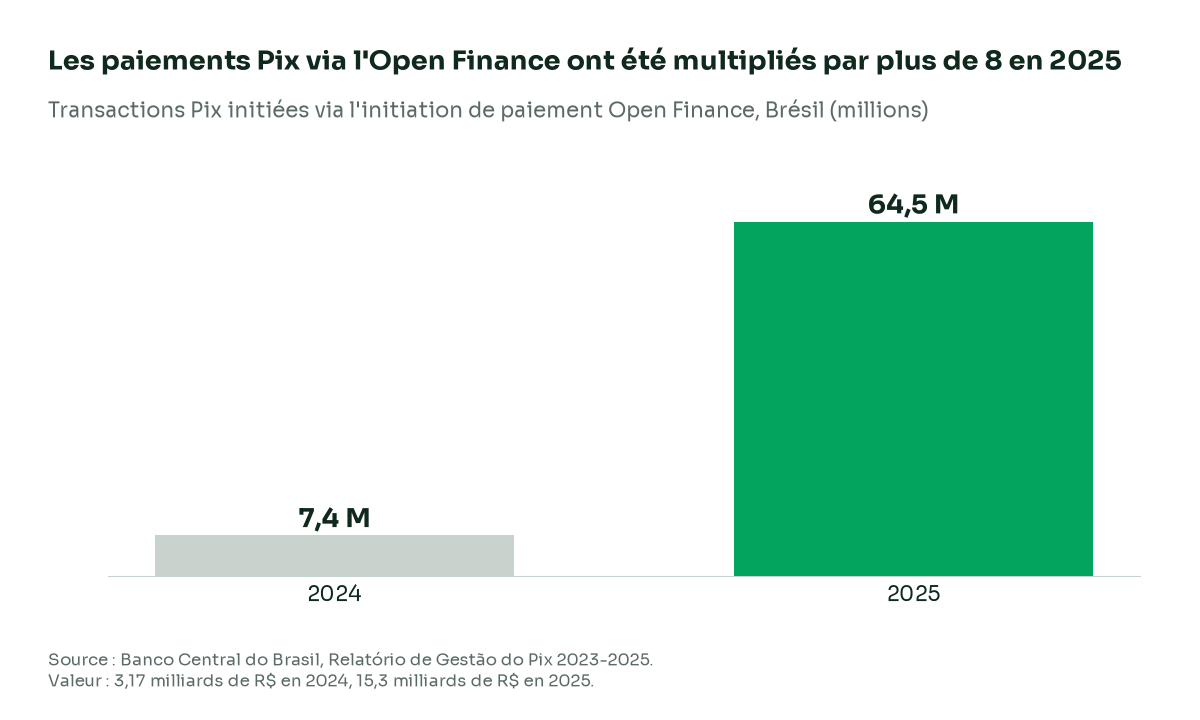
Le rapport de gestion Pix 2023-2025 de la banque centrale donne un résultat. Les paiements Pix initiés via les API d'Open Finance sont passés de 7,4 millions en 2024 à 64,5 millions en 2025, et leur valeur de 3,17 milliards à 15,3 milliards de reais (R$).
~80 Md
Que doit définir une réglementation de l'open banking ?
Les deux textes montrent les sujets qu'une règle doit trancher. Chaque cellule cite l'article que j'ai lu.
| Sujet | Union européenne | Brésil |
|---|---|---|
| Consentement | Consentement explicite (articles 66 et 67) | Langage clair, finalités indiquées, durée de validité adaptée à la finalité ; pas de consentement par contrat d'adhésion, case précochée ou présomption (article 10) |
| Qui peut accéder | Les prestataires d'initiation de paiement doivent disposer de 50 000 EUR de capital et d'une assurance de responsabilité ; les prestataires d'information sur les comptes sont enregistrés et assurés (articles 5, 7 et 33) | Obligatoire pour les établissements des segments 1 et 2, facultatif pour les autres (article 6) |
| Norme de sécurité | Authentification forte du client, qui pour les paiements à distance lie l'opération à un montant et à un bénéficiaire déterminés (article 97) ; interface dédiée aussi disponible que celle du client (règlement 2018/389, article 32) | Consentement, authentification et confirmation effectués par voie électronique dans l'interface dédiée de l'établissement (article 8) |
| Responsabilité | Remboursement d'un paiement non autorisé au plus tard à la fin du jour ouvrable suivant ; perte du payeur plafonnée à 50 EUR dans des cas déterminés (articles 73 et 74) | Chaque participant répond de la fiabilité, de l'intégrité, de la disponibilité, de la sécurité et de la confidentialité du partage auquel il participe (article 31) |
| Frais | Ordres de paiement de tiers traités sans discrimination en matière de délais, de priorité ou de frais (article 66, paragraphe 4) | Frais entre établissements autorisés ; interdits pour les appels d'initiation de paiement et pour au moins 2 appels mensuels par client sur les données d'enregistrement et 120 sur les données de transaction (articles 42 et 43) |
| Bac à sable | Le texte de la directive ne prévoit pas de bac à sable | Le texte de la résolution ne prévoit pas de bac à sable ; les participants conviennent de règles de fonctionnement dans une convention (article 44) |
L'Arabie saoudite a choisi le bac à sable. La SAMA a annoncé le 26 mars 2026 avoir commencé à agréer des sociétés fintech pour l'open banking après la phase de bac à sable. Je n'ai pas pu ouvrir son document-cadre ; je ne compare donc pas ses conditions.
Le rapport 2025 de Bank Al-Maghrib n'énonce aucun de ces points pour le Maroc. Il décrit des travaux sur un cadre contractuel et des standards d'API, sans en donner le contenu.
Où en est l'open banking au Maroc ?
Le Maroc n'a aujourd'hui aucun cadre d'open banking en vigueur. Le régulateur le dit lui-même.
Dans son rapport sur la supervision bancaire 2025, section 2.3 consacrée à l'open banking (page imprimée 174), Bank Al-Maghrib décrit deux chantiers parallèles :
- Un cadre contractuel convenu avec le Groupement Professionnel des Banques du Maroc (GPBM). Selon le rapport, il devrait régir l'open banking tout en renforçant l'interopérabilité, la maîtrise des risques liés au partage de données et la protection des consommateurs.
- Des travaux techniques, avec l'assistance technique de la Banque mondiale, sur les standards d'API, les prérequis techniques et un modèle de gouvernance.
Selon le rapport, ces travaux devraient aboutir, « à l'horizon du premier trimestre de l'année 2027 », à la définition du cadre de référence et des conditions de son déploiement progressif à l'échelle nationale. L'avant-propos du wali (page 4) décrit le même projet comme un cadre sécurisé de partage de données entre les banques et les prestataires fintech.
Le rapport parle de définir un cadre de référence, et non d'une date de lancement. Il cite l'Europe, les États-Unis et le Brésil comme références, et range l'open banking parmi les nouveaux modèles d'affaires qui apparaissent dans la fintech marocaine.
Je n'ai trouvé aucune consultation publique de Bank Al-Maghrib sur l'open banking, ni aucune prise de position de la Commission nationale de contrôle de la protection des données à caractère personnel (CNDP) à ce sujet.
Qu'a dit Bank Al-Maghrib de la fintech et des paiements ?
Le rapport de supervision 2025 traite de l'accompagnement des fintechs aux pages 168 à 170. En trois ans, Bank Al-Maghrib a reçu des demandes d'avis réglementaire ou d'agrément de la part de 48 sociétés fintech, dont 13 rencontrées lors du sprint réglementaire du Morocco Fintech Center en octobre 2025. Huit sont basées à l'étranger. Les modèles présentés relevaient surtout du paiement, du financement participatif (crowdfunding) et du paiement fractionné (buy now pay later), avec en nouveautés les tontines digitales, l'open banking et le séquestre (escrow).
En décembre 2025, la banque a publié un guide du parcours fintech. Une entreprise demande à la Direction de la supervision bancaire de clarifier les règles, puis peut solliciter un avis formel, qui est en principe rendu deux semaines après une réunion de présentation. Si un agrément est nécessaire, le Comité des établissements de crédit rend son avis avant la décision.
Fin 2025, les institutions supervisées comptaient 20 établissements de paiement sur 95 (page 84).
Que montrent les chiffres sur les comptes ?
Bank Al-Maghrib dénombre 39,8 millions de comptes bancaires fin 2025, soit un taux de détention de 62 % de la population adulte, contre 58 % un an plus tôt. Elle dénombre aussi 16,35 millions de comptes de paiement, en hausse de 18 % en un an, détenus auprès de 14 établissements de paiement et ouverts en grande partie pour des bénéficiaires de programmes d'aide publique.
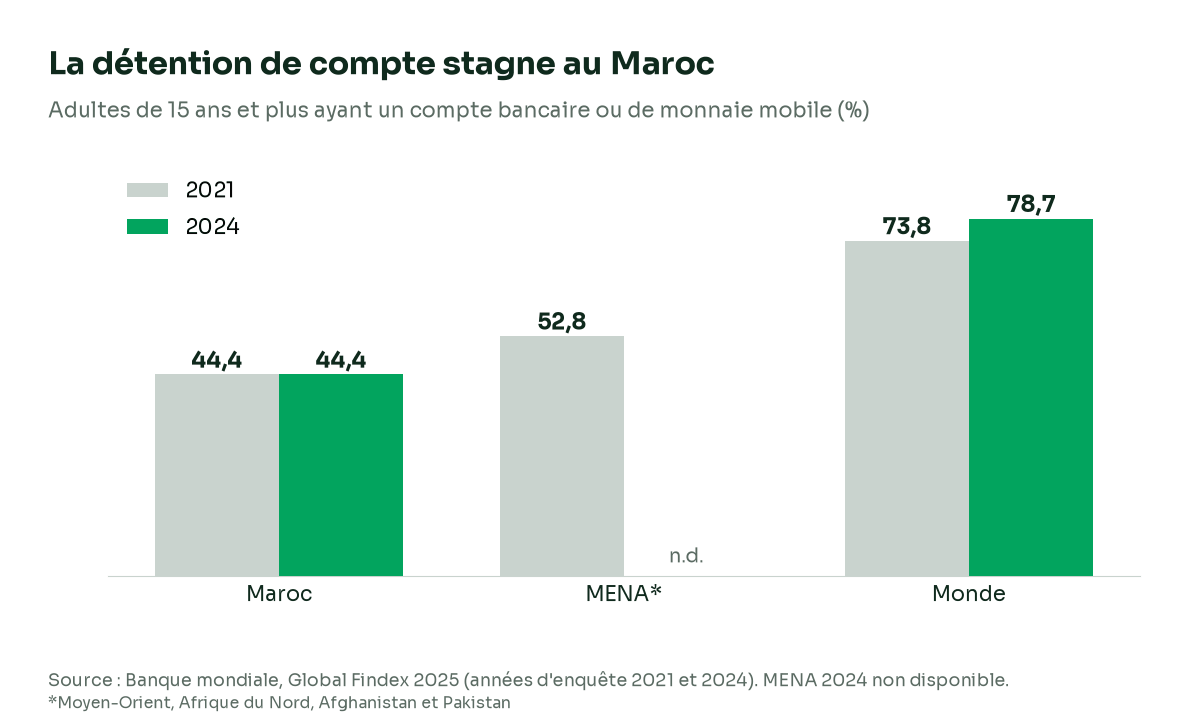
L'enquête de la Banque mondiale donne un tableau plus prudent, car elle demande aux adultes s'ils possèdent un compte. Son Global Findex 2025 situe la détention d'un compte chez les adultes à 44,39 % en 2024 et 44,37 % en 2021, alors que le chiffre mondial est passé de 73,8 % à 78,7 % (API de données de la Banque mondiale). Au Maroc, 34,68 % des femmes avaient un compte en 2024, contre 54,63 % des hommes. Seuls 5,88 % des adultes avaient un compte de monnaie mobile (données), et 31,99 % avaient effectué ou reçu un paiement numérique au cours de l'année précédente (données). Les chiffres femmes et hommes proviennent des séries femmes et hommes.
Les deux sources mesurent des choses différentes : l'une compte les comptes des institutions supervisées, l'autre compte des personnes dans une enquête. Je ne cherche pas à les réconcilier.
Pour les groupes disposant de peu de données de compte, voir les emprunteurs sans historique de crédit.
Que dit déjà le droit marocain sur le partage de données ?
Trois textes comptent aujourd'hui. Aucun n'est une loi sur l'open banking.
Secret bancaire, loi 103-12. L'article 180 de la loi 103-12 relative aux établissements de crédit et organismes assimilés astreint au secret professionnel les personnes qui détiennent des informations sur les établissements. Il énumère les destinataires auxquels ces informations secrètes peuvent être communiquées, notamment les agences de notation, les contreparties dans les opérations de crédit et autres opérations, et les prestataires liés par un contrat d'externalisation. Il autorise aussi la communication « chaque fois que les personnes sur lesquelles portent ces informations les y auront autorisées », c'est-à-dire chaque fois que le client l'a autorisée. L'autorisation du client est donc aujourd'hui une voie légale.
Données personnelles, loi 09-08. La loi est appliquée par la CNDP. L'article 4 fait du consentement indubitable de la personne le principal fondement du traitement, avec des exceptions telles qu'une obligation légale ou l'exécution d'un contrat. Les données financières ne figurent pas dans la liste des données sensibles de l'article 1, qui couvre l'origine, les opinions, les convictions, l'appartenance syndicale et la santé. L'article 43 limite les transferts à l'étranger aux pays assurant un niveau de protection suffisant.
Bureaux de crédit, loi 01-22. La loi 01-22 (dahir 1-24-12 du 20 février 2024) porte sur les bureaux d'information sur le crédit, non sur l'open banking. Sa règle de consentement est utile comme référence : l'article 30 soumet toute collecte, utilisation, partage ou diffusion d'informations au consentement préalable du consommateur, et l'article 1 définit le consentement comme un accord spécifique, libre et explicite. Mais l'article 29 interdit de fournir aux bureaux les soldes et les opérations des comptes d'épargne et des comptes courants, hormis les chèques impayés. Un bureau ne peut donc pas devenir la voie d'accès aux données au niveau des comptes. En vertu de l'article 47, la loi entre en vigueur à la publication de ses textes d'application, et je n'ai trouvé aucun signe que Bank Al-Maghrib les ait publiés. Je reviens sur ce point dans l'article sur les emprunteurs sans historique de crédit.
Ceci est un résumé, non un conseil juridique. Vérifiez auprès de votre équipe conformité avant de construire un produit qui fait circuler des données de clients.
À propos de Sahl
Chez Sahl, nous construisons la connectivité bancaire et la vérification pour les prêteurs. Voir la page plateforme, la page développeurs et la page sécurité.
Pour les clients entreprises comme pour vos clients particuliers. La checklist des documents KYB pour une SARL marocaine couvre ce volet.
Que faire ensuite
- Prêteurs et banques : cartographiez où vous utilisez encore du papier aujourd'hui, et classez chaque document selon la fréquence à laquelle il retarde une décision.
- Fintechs : lisez la section 2.3 du rapport de supervision 2025 et notez lesquels de vos produits dépendent d'une API bancaire qui n'existe pas encore.
- Tous : surveillez le site de Bank Al-Maghrib pour le cadre de référence au premier trimestre 2027.
Glossaire
- API : un ensemble de règles permettant à un programme de demander à un autre des données ou une action.
- PSIC (AISP) : prestataire de services d'information sur les comptes, entreprise agréée qui lit les données de compte avec consentement.
- PSIP (PISP) : prestataire de services d'initiation de paiement, entreprise agréée qui déclenche un paiement depuis le compte du client.
- Consentement : l'accord du client, donné pour un périmètre et une durée déterminés, et révocable.
- CNDP : Commission nationale de contrôle de la protection des données à caractère personnel, l'autorité marocaine de protection des données.
- GPBM : Groupement Professionnel des Banques du Maroc, l'association bancaire.
- DSP2 : la deuxième directive européenne sur les services de paiement.
- Screen scraping : se connecter à la place du client et lire automatiquement les pages de la banque.
- Jeton (token) : une clé limitée qu'une banque remet à un service pour un périmètre et une période donnés.
- Connexion d'utilisateur : l'unité de mesure britannique, un lien entre un utilisateur et un service.
Questions fréquentes
Qu'est-ce que l'open banking en termes simples ?
C'est un moyen pour un client de laisser un tiers agréé lire ses données bancaires ou initier un paiement, via une API sécurisée, avec son autorisation. Le client garde le contrôle et peut retirer son consentement.
L'open banking existe-t-il au Maroc ?
Pas sous la forme d'un cadre en vigueur. Le rapport 2025 de Bank Al-Maghrib sur la supervision bancaire indique qu'un cadre est en préparation, avec le Groupement Professionnel des Banques du Maroc (GPBM) sur les règles contractuelles et l'assistance technique de la Banque mondiale sur les standards d'API et la gouvernance. Il prévoit que le cadre de référence soit défini d'ici le premier trimestre 2027.
Mes données sont-elles partagées avec des tiers sans mon consentement ?
En vertu de la loi 09-08, le traitement de données personnelles requiert en général le consentement de la personne, et la CNDP veille à l'application de la loi. En vertu de l'article 180 de la loi 103-12, les banques peuvent communiquer des informations secrètes sur leurs clients lorsque le client l'a autorisé, entre autres cas. Demandez à tout prestataire quel consentement il a recueilli et pourquoi.
En quoi l'open banking diffère-t-il du screen scraping ?
L'open banking utilise une interface que la banque fournit à cet effet, avec l'autorisation explicite du client et sans partage de mot de passe. Le screen scraping se connecte à la place du client et lit les pages, ce qui est fragile et expose les identifiants.
L'open banking remplacera-t-il les bureaux de crédit ?
Non. Un bureau détient l'historique de remboursement déclaré par les fournisseurs de données. L'open banking donne à un prêteur les données de compte du client lui-même, avec son consentement. La loi 01-22 interdit aux bureaux de recevoir les opérations des comptes courants.
Que la DSP2 exige-t-elle d'une banque qui propose des comptes en ligne ?
Elle doit permettre à des tiers agréés d'utiliser le compte avec le consentement explicite du client, sans discrimination et sans contrat avec eux. Le règlement 2018/389 impose une interface offrant la même disponibilité et la même performance que celle du client. Voir les articles 66, 67 et 97 de la directive (UE) 2015/2366 et l'article 32 du règlement 2018/389.
Les banques peuvent-elles facturer des données aux tiers dans l'Open Finance brésilien ?
Les frais entre établissements sont autorisés, mais les articles 42 et 43 de la résolution conjointe n° 1 les interdisent pour les appels d'initiation de paiement et pour au moins 2 appels mensuels par client sur les données d'enregistrement et 120 sur les données de transaction.
Comment le Maroc se compare-t-il au Royaume-Uni et au Brésil ?
Le Royaume-Uni indique 18,81 millions de connexions d'utilisateurs en juin 2026. Le Brésil a construit des règles par phases et un système de paiement rapide, et la banque centrale fait état de 148 millions d'utilisateurs individuels de Pix en 2025. Le Maroc en est au stade de l'élaboration, avec un cadre de référence attendu d'ici le T1 2027.
Sources
Tous les liens ont été ouverts le 7 octobre 2026, sauf mention contraire. Les statistiques conservent leurs propres dates de référence.
Maroc, sources primaires
- Bank Al-Maghrib, Rapport sur la supervision bancaire 2025 : section 2.3 sur l'open banking (page 174), avant-propos (page 4), comptes bancaires et comptes de paiement, accompagnement des fintechs et guide fintech (pages 168 à 170), nombre d'institutions (page 84).
- Loi 103-12 relative aux établissements de crédit, dahir 1-14-193, article 180.
- Loi 09-08, articles 1, 4 et 43.
- Loi 01-22 relative aux bureaux d'information sur le crédit, dahir 1-24-12, articles 1, 29, 30 et 47.
International, sources primaires
- BCE sur la DSP2 (en anglais) et directive (UE) 2015/2366 sur EUR-Lex.
- Open Banking Limited, communiqué des jalons du 30 juillet 2026 (en anglais).
- Banco Central do Brasil, résolution conjointe n° 1 du 4 mai 2020 et rapport de gestion Pix 2023-2025 (en portugais).
- Communiqué de la SAMA du 26 mars 2026 (en anglais).
- Directive (UE) 2015/2366, articles 5, 7, 33, 66, 67, 73, 74, 97 et 98 ; règlement délégué (UE) 2018/389, articles 30, 32 et 33 et règlement délégué (UE) 2022/2360, ouverts le 7 oct. 2026.
- Open Banking Limited, statistiques de performance des API (vue d'août 2026) et page de présentation, ouvertes le 7 oct. 2026 (en anglais).
- Banco Central do Brasil, résolution conjointe n° 1, texte consolidé, articles 3, 6, 8, 10, 31, 42, 43 et 44 et rapport de gestion Pix 2023-2025, page 17 du PDF, ouverts le 7 oct. 2026.
- Banque mondiale, Global Findex 2025 et API de données de la Banque mondiale sur la détention d'un compte.
- open banking
- Maroc
- Bank Al-Maghrib
- DSP2
- finance ouverte